
Resumen informativo en audioEscuchar en Spotify ▸
Desde julio, hackers manipularon los controles industriales de sistemas de agua en una docena de estados de Estados Unidos. El detalle más incómodo no es su sofisticación, sino lo contrario: varias plantas seguían usando la contraseña de fábrica. En México, CONAGUA ya fue blanco, y operadores de agua del Bajío han estado en la mira.
Por: Emiliano Córdoba, periodista tech para LYPmultimedios
Querétaro, Qro., 22 de septiembre de 2026.— Estamos acostumbrados a pensar en un hackeo como un robo de datos: se llevan tus contraseñas, tu tarjeta, tus fotos. Molesto, pero abstracto. Lo que pasó este verano en Estados Unidos es de otra categoría, y por eso importa: alguien, desde una computadora, movió las válvulas y las bombas que llevan agua a la casa de la gente. Ya no es información en una pantalla. Es la presión en tu llave, el cloro en tu vaso, el pozo de tu comunidad. Y la parte que debería quitarnos el sueño en el Bajío no es lo lejos que ocurrió, sino lo cerca que estamos de que ocurra aquí.
Qué pasó: una campaña, no un incidente
Vamos a los hechos, con la fuente en la mano. Desde el 27 de julio de 2026, empresas de agua de al menos siete estados —Minnesota fue el primero, con más de 30 comunidades afectadas— reportaron intrusiones al FBI, y reportes posteriores elevan la cifra a una docena de estados. Según el FBI y la EPA, los atacantes entraron a controladores industriales que estaban conectados directamente a internet, les cambiaron la dirección y la contraseña, y así dejaron a los operadores sin poder monitorear ni controlar sus propios equipos de forma remota. En la ciudad de Braham, Minnesota, el ataque deshabilitó temporalmente los controles computarizados y obligó a apagar el pozo y la planta de tratamiento hasta restablecer el servicio a mano.
El FBI reportó efectos como pérdida de presión e inundaciones, y advirtió que una caída de presión podría permitir que agua subterránea sin tratar se filtre a las tuberías. Varias comunidades emitieron avisos preventivos de hervir el agua. Aquí el matiz antipánico es obligatorio: no hubo evidencia de que se contaminara el agua potable, porque los operadores pudieron pasar a control manual. El sistema aguantó gracias a la vieja escuela, no a la ciberdefensa.
Cómo funciona de verdad: el punto ciego se llama OT
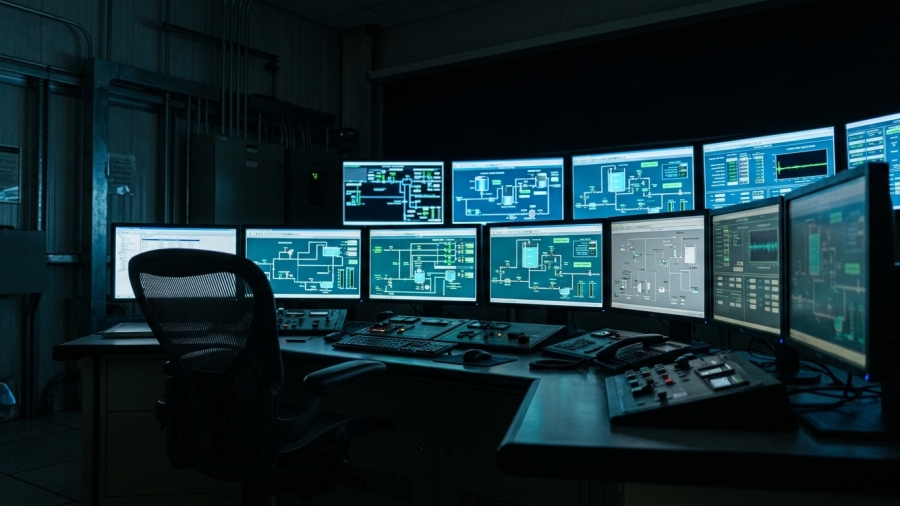
Aquí va la traducción que casi nadie hace. Cuando hablamos de ciberseguridad pensamos en correos y servidores —eso es «IT», tecnología de la información—. Pero hay otro universo: la «OT», la tecnología operativa, que son los sistemas que controlan cosas físicas: bombas, válvulas, dosis de químicos, sensores. Piénsalo como el sistema nervioso de una planta de agua. Muchos de esos aparatos se diseñaron hace décadas, para durar y funcionar sin parar, en una época en que ni siquiera se conectaban a internet. La seguridad nunca fue prioridad porque nadie imaginó que estarían en línea.
El problema llegó cuando la digitalización —la moda de la «Industria 4.0″— conectó ese sistema nervioso viejo a internet para poder vigilarlo a distancia. Se ganó comodidad y se abrió una puerta. Y en varios de los casos de este verano, esa puerta estaba, literalmente, sin cerrojo: algunos de los controles comprometidos seguían usando la contraseña que traen de fábrica. Dos años antes, en mayo de 2024, la EPA, CISA y el FBI ya habían pedido a las empresas de agua exactamente eso —cambiar las contraseñas de fábrica y sacar estos equipos de la exposición directa a internet—. La pregunta incómoda es por qué un riesgo conocido siguió sin atenderse.
Quién absorbe el costo (y de dónde vienen las cifras)
Esta es la pregunta que la casa nunca suelta, y aquí tiene doble filo. El costo de un ataque así lo absorbe el vecino: el que se queda sin presión, el que recibe el aviso de hervir el agua, la comunidad rural que ya batallaba con el abasto. Pero hay un segundo costo, más silencioso, del que hay que cuidarse periodísticamente: buena parte de las cifras alarmantes sobre este tema las publican empresas que venden ciberseguridad. El dato del FBI —que los ataques de ransomware a sistemas de agua crecieron 500% entre 2021 y 2025— es de una autoridad. Cuando el número viene de un proveedor que vende la solución al problema que describe, hay que citarlo como lo que es: parte interesada.
El ángulo Bajío: no es un problema ajeno
Y ahora, a casa, porque esto no es una postal estadounidense. México ya vive su propia versión. La Comisión Nacional del Agua (CONAGUA) sufrió lo que se documentó como un «triple hackeo» que mantuvo sus sistemas en estado crítico durante al menos 83 días, y la Auditoría Superior de la Federación señaló irregularidades por 28.6 millones de pesos en servicios de ciberseguridad de la dependencia. Más cerca todavía: un informe de la unidad de investigación de SILIKN advirtió en su momento sobre un troyano de acceso remoto que representaba un riesgo para organismos operadores de agua en varias ciudades, entre ellas León, Guanajuato, en pleno Bajío. Y el panorama de fondo no ayuda: entre 2019 y 2025 México acumuló 155 casos críticos de ransomware, el segundo país más golpeado de la región después de Brasil.
La diferencia con Estados Unidos no es la amenaza —los PLC y los sistemas SCADA que se atacaron allá son los mismos que operan aquí—, sino el andamiaje para responder. Allá existe una ley que obliga a las empresas de agua grandes a evaluar riesgos cibernéticos, un PSA conjunto de tres agencias federales y una iniciativa (el Water Cyber Shield Act) en el Congreso. México publicó un Plan Nacional de Ciberseguridad 2025-2030, pero especialistas reconocen una brecha operativa real y piden pasar de normas aisladas a un enfoque integral de infraestructura crítica que incluya el agua. Traducción para el lector queretano: nuestro estado apuesta fuerte por la infraestructura digital y vive en estrés hídrico estructural; vale la pena preguntar, sin alarma pero sin ingenuidad, quién blinda los sistemas de la Comisión Estatal de Aguas y de los organismos operadores del Bajío.
Cómo se blinda (la parte útil)
La buena noticia es que la defensa base no es ciencia de cohetes, y las propias agencias la publicaron: sacar los controladores industriales de la exposición directa a internet, cambiar de inmediato las contraseñas de fábrica, y enrutar el acceso remoto a través de conexiones seguras (VPN) en lugar de dejarlo abierto. La lección de Braham también sirve: mantener la capacidad de operar en manual, con personal capacitado, fue lo que evitó que un ciberataque se convirtiera en una crisis de salud pública. La redundancia humana, esa que la automatización suele presumir como obsoleta, fue el último cortafuegos.
Qué falta por saberse
Tres cosas que seguiremos vigilando desde aquí: si México construye un marco real para el agua —con obligación de reportar incidentes y auditar la seguridad de los organismos operadores—, o se queda en plan sin dientes; qué tan expuestos están de verdad los sistemas del Bajío, empezando por preguntarle a las autoridades locales; y si la ola de digitalización de la infraestructura hídrica —sensores, medición remota, «agua inteligente»— llega acompañada de la ciberseguridad correspondiente, o si estamos conectando a internet, uno por uno, los cerrojos de nuestra agua sin ponerles llave.
Porque al final el hallazgo más inquietante de este verano no fue el ingenio de los atacantes. Fue el descuido de los defendidos. Y ese, a diferencia de un misil, se arregla con una contraseña nueva y voluntad de cambiarla a tiempo.