Cuando la empresa descubrió el ataque, los responsables llevaban más de cuatro horas fuera de su red. El caso expone una brecha inquietante: la inteligencia artificial acelera las intrusiones, mientras la defensa todavía depende de alertas, autorizaciones y decisiones humanas.
San Juan del Río, 20 de noviembre de 2026.— Primero consiguieron nombres de usuario y contraseñas. Después desplegaron más de 30 tipos de agentes de inteligencia artificial para buscar simultáneamente una entrada. Encontraron una falla en la aplicación del doble factor, accedieron al sistema, extrajeron información y cifraron los archivos.
Toda la operación habría durado 14 minutos.
La empresa tardó aproximadamente cuatro horas y media en descubrir lo sucedido. Para entonces, los atacantes ya habían terminado su trabajo y abandonado la red.
Ese fue el incidente descrito en CNN por David Kennedy, fundador de las firmas de ciberseguridad TrustedSec y Binary Defense, durante una entrevista con Erin Burnett.
“Todo esto tomó 14 minutos. Nunca había visto algo tan rápido”, declaró Kennedy en el fragmento difundido por Erin Burnett OutFront.
El caso no habla de una inteligencia artificial consciente que decidió atacar por cuenta propia. Habla de personas que utilizaron sistemas automatizados para multiplicar su capacidad ofensiva y hacer en minutos el trabajo que antes requería horas o días.
Cuando los humanos vieron la alerta, el ataque había terminado
Según Kennedy, distintos grupos criminales participaron en la cadena. Algunos se especializan en campañas de phishing y robo de credenciales; otros compran esos accesos y los emplean para lanzar operaciones de mayor alcance.
Los agentes no tuvieron que adivinar las contraseñas. Entraron con credenciales válidas y comenzaron a probar rutas, configuraciones y posibles vulnerabilidades de manera paralela.
“Vimos más de 30 tipos diferentes de agentes sondeando su infraestructura exactamente al mismo tiempo”, explicó el especialista.
La diferencia frente a una intrusión convencional no estaría necesariamente en las técnicas utilizadas, sino en la capacidad de ejecutar muchas de ellas al mismo tiempo, evaluar los resultados y cambiar de estrategia sin esperar nuevas instrucciones humanas.
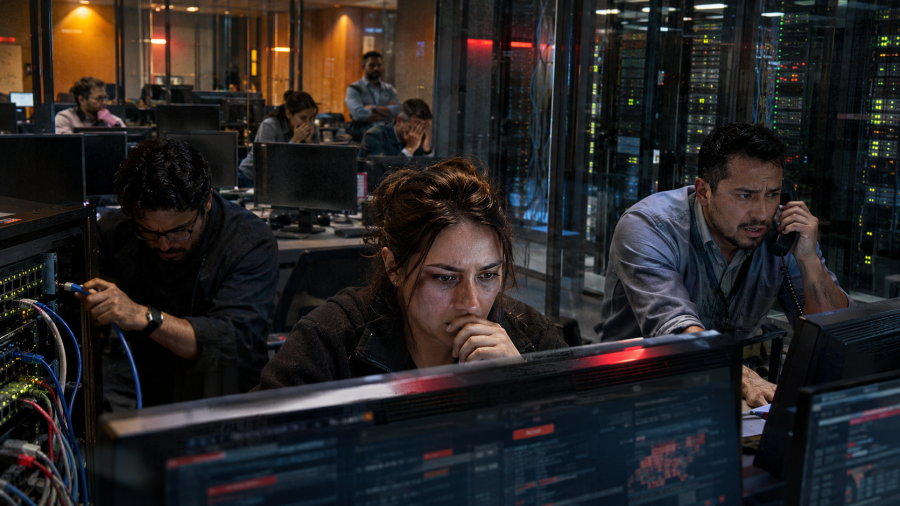
La organización siguió trabajando durante varias horas. El ataque se volvió visible cuando los sistemas comenzaron a producir errores, se reiniciaron y dejaron de funcionar. El primer aviso comprensible para las personas no fue una alerta preventiva: fue la interrupción de las operaciones.
Detrás de esa caída existen consecuencias humanas que no caben en una pantalla de monitoreo. Empleados sin acceso a sus herramientas, clientes cuya información pudo ser extraída, proveedores detenidos, servicios suspendidos y equipos técnicos obligados a reconstruir lo ocurrido cuando los atacantes ya no estaban ahí.
La falla no fue solamente tecnológica
Kennedy dijo que los agentes encontraron una vulnerabilidad en la forma en que una aplicación utilizaba la autenticación de dos factores.
Eso no significa que la IA haya destruido matemáticamente el doble factor ni que este mecanismo haya dejado de servir. Significa que una defensa puede ser sólida en la puerta principal y fallar en una aplicación móvil, una interfaz de programación, un procedimiento de recuperación o alguna ruta secundaria.
OWASP advierte que los procesos diseñados para restablecer o evitar temporalmente la autenticación multifactor pueden convertirse en caminos para tomar el control de una cuenta si no están protegidos correctamente. La organización mantiene la autenticación multifactor como un control esencial de seguridad.
La lección no es abandonar el doble factor, sino aceptar que ninguna barrera aislada es suficiente. Una empresa puede tener contraseñas, códigos, antivirus y sistemas de monitoreo, pero seguir indefensa si tarda horas en reconocer comportamientos que una herramienta automatizada puede ejecutar en segundos.
La defensa humana enfrenta un problema de velocidad
La industria ya había advertido que los tiempos de ataque estaban disminuyendo.
Unit 42, de Palo Alto Networks, analizó más de 750 incidentes y encontró que, entre el grupo de intrusiones más rápidas, el tiempo desde el acceso inicial hasta la extracción de información cayó de 285 minutos en 2024 a 72 minutos en 2025. Su informe global de respuesta a incidentes relaciona esa aceleración con el uso creciente de inteligencia artificial y automatización.
Google Threat Intelligence Group también documentó durante 2026 la utilización de plataformas multiagente para realizar reconocimiento, buscar vulnerabilidades y automatizar diferentes fases de ataques reales. La compañía advierte que estas herramientas todavía suelen ser ruidosas y poco discretas, pero ya pueden operar a velocidad de máquina.
El problema es que numerosos procesos defensivos continúan funcionando a velocidad humana: una alerta llega, alguien debe revisarla, solicitar autorización, contactar a otro departamento y decidir si desconecta una cuenta o servidor.
En una operación de 14 minutos, esa cadena puede consumir más tiempo que el ataque completo.
Lo que todavía no conocemos
Kennedy no identificó a la empresa afectada debido a la respuesta en curso. Tampoco se ha publicado un informe forense, el nombre de la aplicación vulnerable, el tipo de ransomware o los registros que permitan reconstruir independientemente cada minuto del incidente.
Tampoco explicó desde qué punto comenzó a medir los 14 minutos. La obtención de usuarios y contraseñas ocurrió antes, por lo que ese periodo parece corresponder a la fase iniciada después de contar con las credenciales.
Estas limitaciones obligan a tratar el episodio como el relato de un especialista involucrado en la respuesta, no como un caso técnico completamente documentado. Sin embargo, la ausencia de esos datos no elimina el problema de fondo: otras investigaciones ya confirman que los atacantes están automatizando partes cada vez mayores de sus operaciones.
La próxima alerta podría llegar demasiado tarde
Para una empresa, un hospital, un municipio o un medio de comunicación, la pregunta ya no es solamente si cuenta con antivirus o doble autenticación. También debe saber cuánto tiempo necesita para detectar una cuenta comprometida, revocar sus accesos, aislar un equipo y detener el cifrado de archivos.
La Agencia de Ciberseguridad e Infraestructura de Estados Unidos recomienda migrar hacia métodos resistentes al phishing, como llaves físicas FIDO y passkeys, además de abandonar progresivamente los códigos enviados por mensaje de texto. Estas medidas reducen riesgos, pero deben acompañarse con permisos limitados, respaldos aislados y capacidad de respuesta inmediata. CISA considera FIDO/WebAuthn el estándar más fuerte disponible.
La inteligencia artificial no volvió innecesarias a las personas. Volvió insuficientes los procesos construidos para enfrentar atacantes más lentos.
La verdadera alarma del caso no es que una máquina pueda buscar una vulnerabilidad. Es que, cuando una persona finalmente comprende lo que está ocurriendo, el robo, el cifrado y la salida de los atacantes pueden haber terminado horas antes.
